Более 450 000 граждан Молдовы затронуты кибератакой. Как проверить в EVO, утекли ли ваши данные
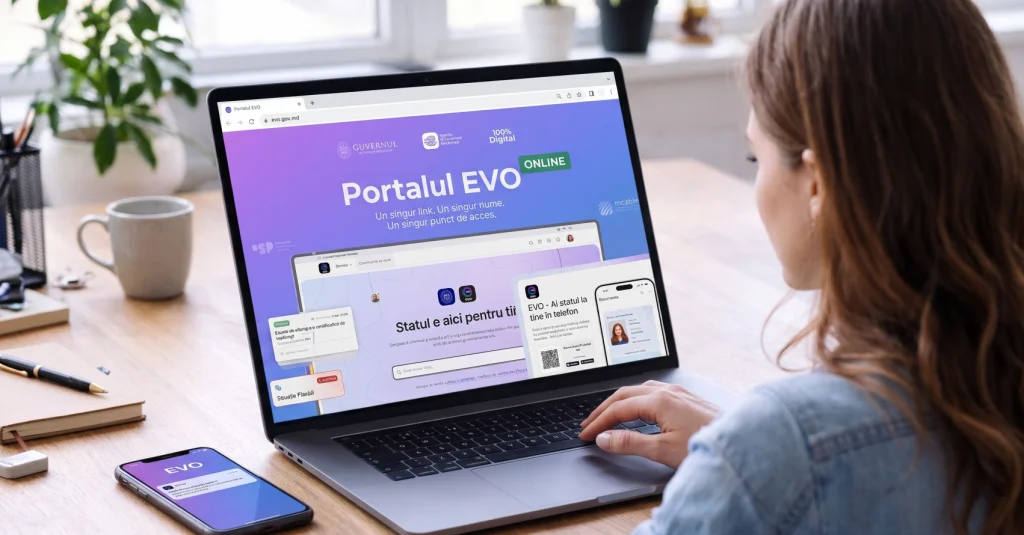
По данным телеканала TV8.md, граждане Республики Молдова смогут проверить напрямую в мобильном приложении EVO и на портале evo.gov.md, были ли их персональные данные незаконно получены в ходе октябрьской кибератаки на госсистемы. Новая функция заработает 27 ноября, а до этого момента Агентство электронного управления (AGE) обрабатывает более тысячи индивидуальных запросов.
Коротко о главном
- Проверка в EVO с 27 ноября: Пострадавшие пользователи получат уведомления в приложении EVO и в личном кабинете после авторизации с помощью электронной подписи.
- Более 450 000 пострадавших: В ходе атаки 19–23 октября 2026 года злоумышленники получили доступ к идентификационным данным, сведениям о семье, пенсиях, пособиях и банковских счетах.
- Запрос можно подать уже сейчас: До запуска функции в EVO граждане могут запросить проверку через платформу
edemocratie.gov.md, по электронной почте с ЭЦП или лично в офисе AGE.
Как проверить утечку данных в EVO и через индивидуальный запрос
Согласно сообщению Агентства электронного управления, инструмент проверки станет доступен одновременно в мобильном приложении EVO и в личном кабинете на сайте evo.gov.md. Граждане, чьи сведения оказались скомпрометированы, получат персональное уведомление, ознакомиться с которым можно будет после входа с использованием электронной подписи.
До запуска автоматического сервиса AGE рассматривает обращения в порядке очереди и уже приступило к отправке ответов на более чем 1 000 поступивших заявлений. Подать запрос можно через платформу edemocratie.gov.md, по электронной почте [email protected] (с электронной подписью) либо лично в офисе ведомства (с собственноручной подписью). В ответе указывается, какие именно данные были скомпрометированы, а также приводятся рекомендации по защите от мошенников.
Масштаб октябрьской кибератаки и предупреждения властей
Кибератака на государственные информационные системы произошла в период с 19 по 23 октября 2026 года. Первоначально власти сообщили о несанкционированной выгрузке более 750 000 наборов данных, однако 6 ноября президент Майя Санду уточнила, что атака затронула более 450 000 граждан — сведения об одном и том же человеке могли быть извлечены сразу из нескольких госреестров. В утекших массивах фигурировали идентификационные данные, информация о членах семьи, пенсиях, социальных выплатах и банковских счетах.
В AGE подчеркнули, что данные в проверенных государственных реестрах не были изменены, а лишь просмотрены и скопированы без авторизации. По факту инцидента прокуратура муниципия Кишинёв возбудила уголовное дело, а Николета Коломеец покинула пост руководителя Агентства электронного управления. Ведомство призывает граждан проявлять бдительность при получении подозрительных звонков и сообщений, никому не передавать пароли и коды подтверждения и тщательно перепроверять неожиданные финансовые запросы.
Взгляд Digital Tech
Когда в результате утечки в сеть попадают идентификационные данные, сведения о родственниках и номера банковских счетов, главная угроза заключается не в прямом взломе счетов, а в волне адресной социальной инженерии и телефонного мошенничества под видом звонков из банка или госорганов. Жителям и компаниям Молдовы стоит с повышенной осторожностью относиться к любым входящим звонкам и сообщениям, включить двухфакторную аутентификацию (2FA) во всех важных сервисах и проверять любые финансовые запросы только по официальным каналам.