Peste 450.000 de moldoveni au fost vizați de atacul cibernetic. Cum verifici în EVO dacă ți-au fost furate datele
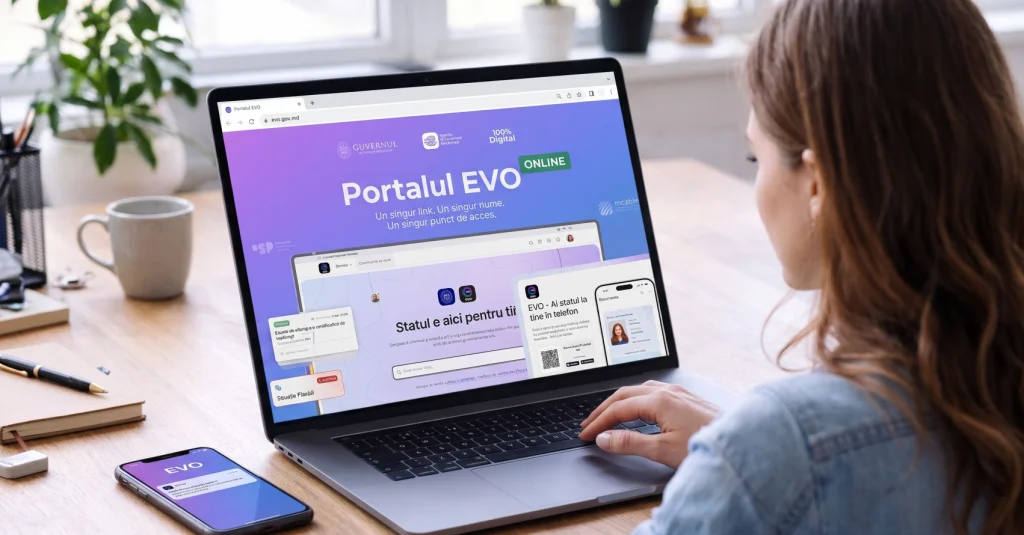
Potrivit TV8.md, cetățenii Republicii Moldova vor putea verifica direct în aplicația mobilă EVO și pe portalul evo.gov.md dacă datele lor personale au fost accesate ilegal în urma atacului cibernetic din octombrie 2026. Noua funcționalitate urmează să fie lansată pe 27 noiembrie, iar până atunci Agenția de Guvernare Electronică (AGE) procesează peste o mie de solicitări individuale.
Pe scurt
- Verificare automată din 27 noiembrie: Utilizatorii afectați vor primi notificări în aplicația EVO și în cabinetul personal web după autentificarea cu semnătura electronică.
- Peste 450.000 de persoane afectate: Atacul din 19–23 octombrie 2026 a vizat registre de stat cu date de identificare, informații despre familie, pensii, prestații sociale și conturi bancare.
- Cereri individuale disponibile acum: Cetățenii pot solicita verificarea și înainte de 27 noiembrie prin
edemocratie.gov.md, prin e-mail cu semnătură electronică sau fizic la sediul AGE.
Cum funcționează verificarea în EVO și prin cerere directă
Conform comunicatului emis de Agenția de Guvernare Electronică, opțiunea de verificare va fi integrată atât în aplicația mobilă EVO, cât și în cabinetul personal de pe evo.gov.md. Persoanele ale căror date au fost expuse vor primi o notificare dedicată, pe care o vor putea consulta imediat după autentificarea cu semnătura electronică.
Până la activarea acestei funcționalități, AGE examinează solicitările individuale în ordinea înregistrării și a început deja expedierea primelor răspunsuri din cele peste 1.000 de cereri primite. Cetățenii se pot adresa prin platforma edemocratie.gov.md, prin e-mail la [email protected] (cu semnătură electronică) sau direct la sediul instituției (cu semnătură olografă). Răspunsurile indică exact ce categorii de informații au fost accesate și includ recomandări de protecție împotriva fraudelor.
Ce date au fost expuse în atacul cibernetic din octombrie
Incidentul de securitate asupra infrastructurii guvernamentale a avut loc în perioada 19–23 octombrie 2026. Deși inițial autoritățile au raportat extragerea a peste 750.000 de seturi de date, cifra a fost revizuită pe 6 noiembrie de președinta Maia Sandu la peste 450.000 de cetățeni afectați, întrucât informațiile aceleiași persoane fuseseră extrase din mai multe registre simultan — inclusiv date de identificare, informații despre membrii familiei, pensii, prestații sociale și conturi bancare.
AGE precizează că datele din registrele de stat examinate au fost doar citite și extrase fără autorizare, fără a fi modificate. În urma acestui incident, Procuratura municipiului Chișinău a deschis un dosar penal, iar Nicoleta Colomeeț a plecat de la conducerea Agenției de Guvernare Electronică. Totodată, instituția îndeamnă populația să trateze cu maximă prudență apelurile și mesajele suspecte, să nu divulge parole sau coduri de autentificare și să verifice orice solicitare financiară neașteptată.
Perspectiva Digital Tech
Atunci când într-o breșă de securitate ajung date de identificare, legături de familie și numere de cont bancar, riscul principal nu este accesarea directă a conturilor, ci valurile de inginerie socială și apeluri telefonice frauduloase în care atacatorii se dau drept reprezentanți ai băncilor sau ai instituțiilor de stat. Atât cetățenii, cât și companiile din Republica Moldova trebuie să trateze cu scepticism orice apel nesolicitat, să activeze autentificarea în doi pași (2FA) pe toate conturile critice și să verifice prin canale oficiale orice cerere financiară.